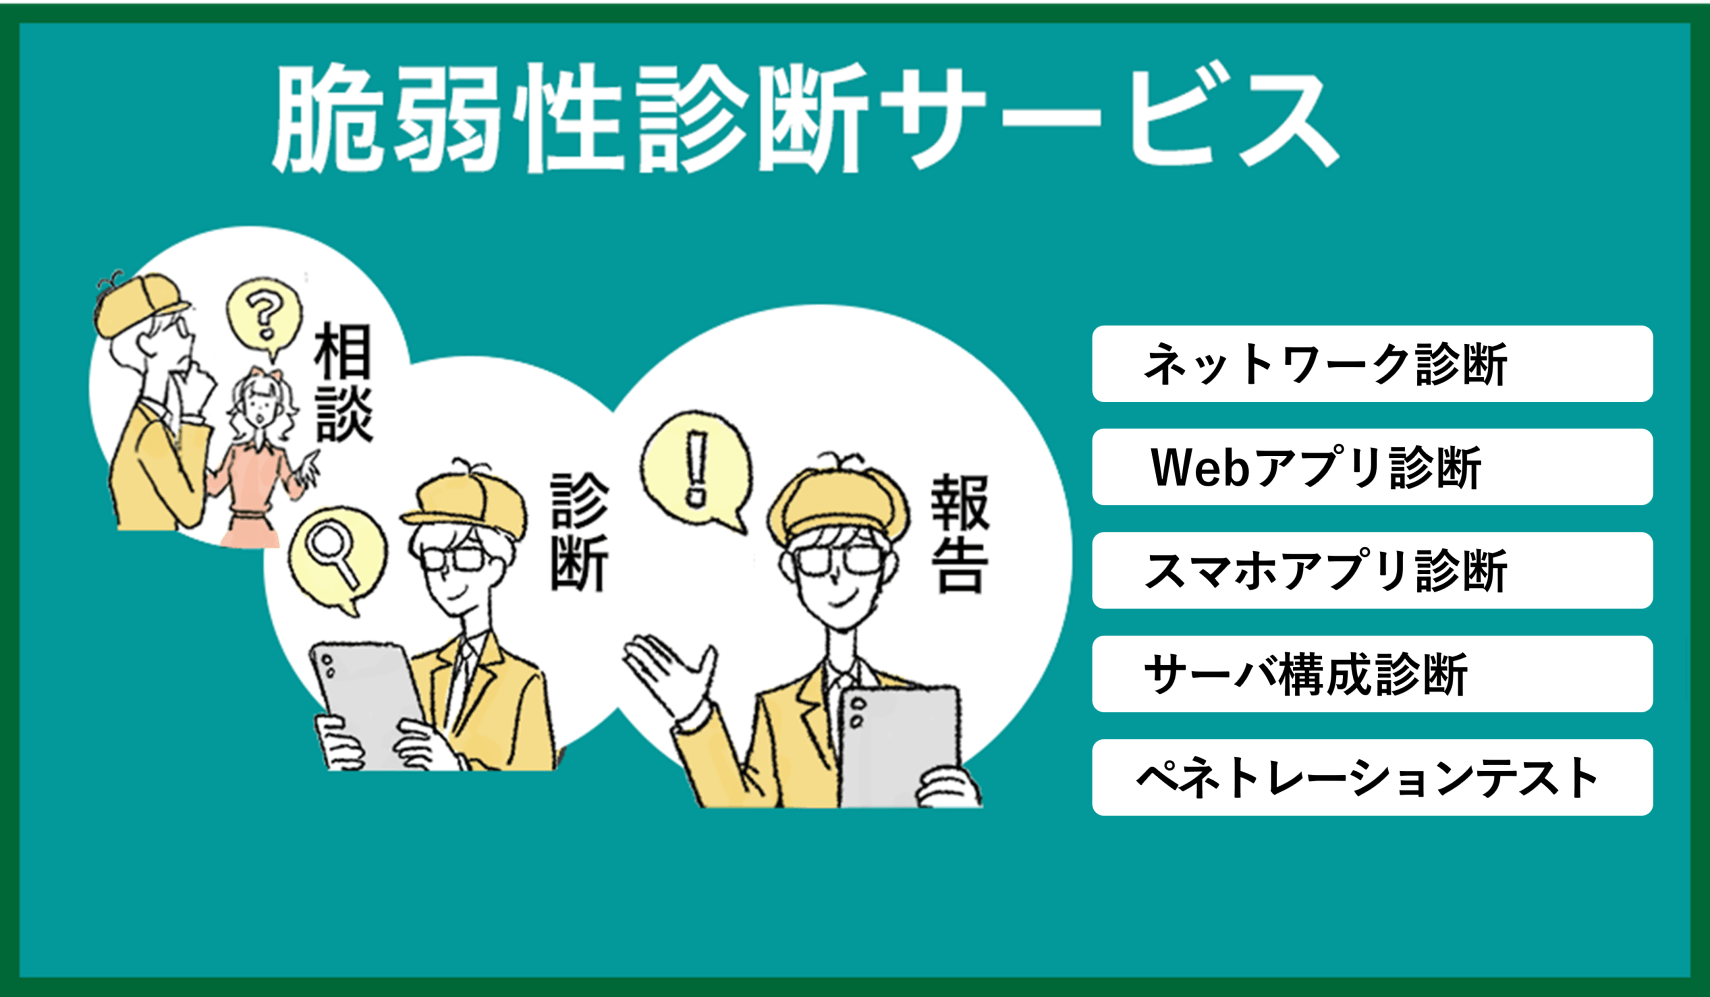
ネットワーク診断は、インターネットや社内ネットワーク経由で公開されているサーバやネットワーク機器を対象に、診断ツールと手動確認を組み合わせて脆弱性を洗い出す検査です。
外部に公開する必要のない通信サービス、更新されていないソフトウェアや脆弱な暗号方式、一般ユーザー向けではない管理画面が公開されていないかなどを確認し、セキュリティリスクを明確化します。
対象サーバ上で診断ツールを実行し、パスワード設定情報やセキュリティ設定情報を取得したうえで、設定情報等を基に脆弱性を洗い出す検査です。
推測されやすいパスワード設定、未適用のセキュリティパッチ、ウイルス対策ソフトの導入状況、アクセス権限やセキュリティポリシーの設定不備などを確認し、サーバ運用におけるセキュリティリスクを明確化します。
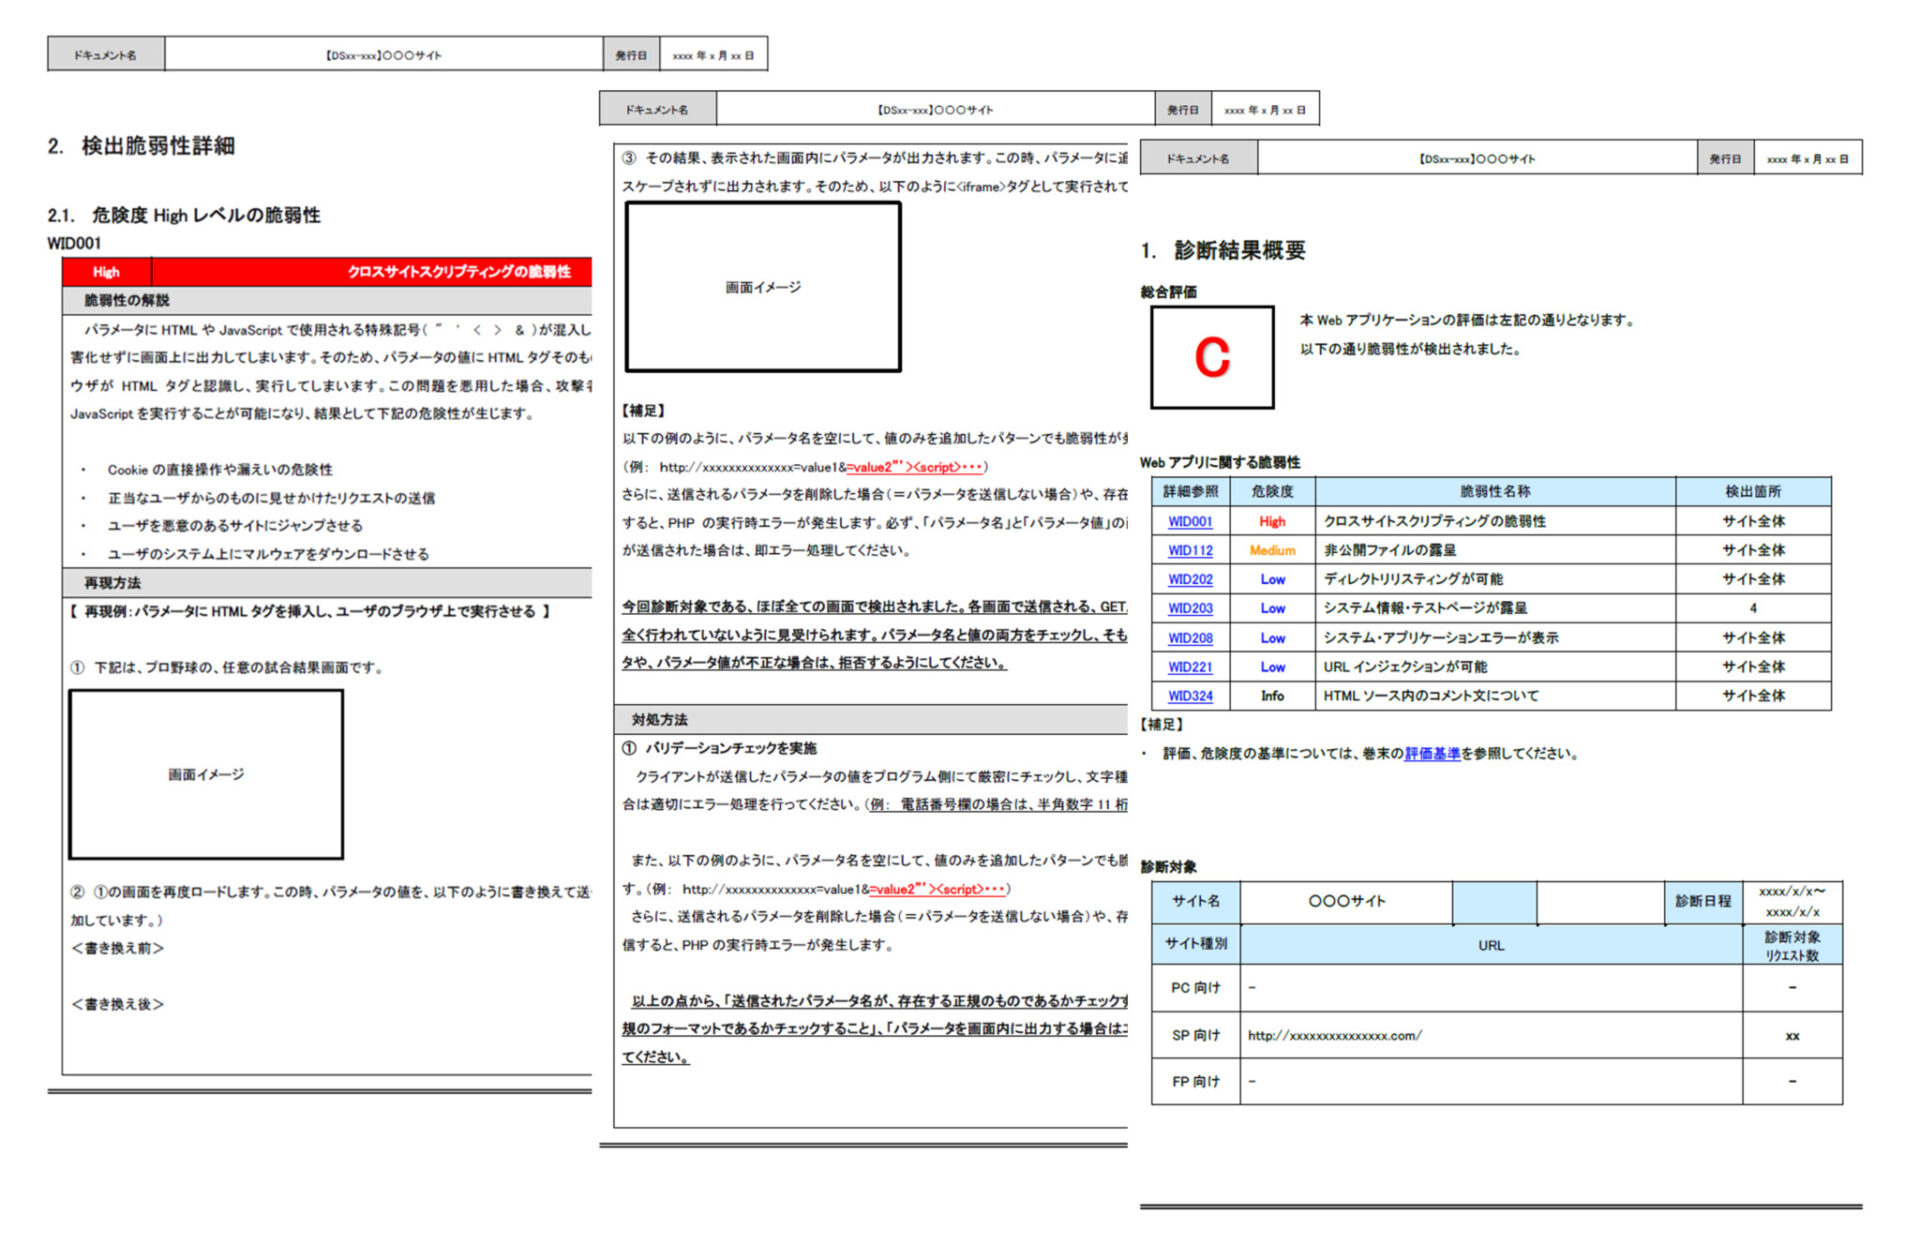
診断技術者がWebブラウザとローカルプロキシを利用しWebアプリケーションに対して疑似攻撃を試行することで、脆弱性を洗い出す検査です。ご要望に合わせて2つの診断から選択できます。
スタンダード版
診断の単位はリクエスト数。ツールと手動検査を併用し、網羅的に診断します。
ライト版
診断単位は画面数。ツールによる診断のみで、低コスト・短納期で提供します。
Android/iOSアプリを対象に、サーバとの通信と端末の両面から脆弱性を洗い出す検査です。
通信路検査では、アプリが連携するWebAPIに対して疑似攻撃を行い、通信上のセキュリティリスクを診断します。端末検査では、アプリの動作や保存データ、権限設定などを確認し、端末側に起因するセキュリティリスクを診断します。
ペネトレーションテストは、実際の攻撃を想定して、システムに侵入できるか、侵入された場合にどのような影響が及ぶかを確認するテストです。
外部ペネトレーションテストでは、インターネット経由で公開されているサーバやWebアプリへの侵入可否を検証します。内部ペネトレーションテストでは、侵入後を想定し、社内ネットワーク内での不正操作や被害拡大の可能性を検証します。