
生成AIに「このプログラムの脆弱性を見つけて」と頼むと、AIがコードを調べ、問題になりそうな箇所を見つけ、実際に攻撃できるかどうかまで検証する。そんなことが、すでに現実になりつつあります。
Anthropicが2026年4月に発表した「Claude Mythos Preview」は、サイバーセキュリティ分野で際立った能力を持つAIモデルです。コードを読みながら脆弱性の可能性を探し、実際にプログラムを動かして検証し、見つかった脆弱性についてはPoC(Proof of Concept:概念実証)のエクスプロイトまで作成します。その能力の高さから、発表時点では一般提供されず、防御目的を中心に限られた企業・組織への提供となりました。
ここまでAIにできるようになると、脆弱性を調べてきたセキュリティ専門家の仕事は、いずれAIに置き換わるのでしょうか。Mythosの実際の使われ方を見ると、話はそれほど単純ではありません。また、AIを使い始めているのは、システムを守る側だけでもありません。
今回は「脆弱性を見つけるAI」と「攻撃するAI」の両面から、AI時代のセキュリティと専門家の役割について考えてみます。
01 AIが脆弱性を見つける時代になった
脆弱性診断では、以前からさまざまな自動診断ツールが使われてきました。Mythosが興味深いのは、決められた項目を機械的にチェックするのではなく、AI自身がコードを読んで「ここに問題があるのではないか」と仮説を立て、実際に試しながら調査を進めていく点です。
Anthropicが公開している検証手順によると、Mythosは脆弱性の可能性を見つけると、実際にプログラムを動かして確かめます。予想が外れれば別の可能性を探し、必要に応じてデバッグ用の処理を加えながら調査を繰り返します。一つの質問に一つの回答を返して終わる普段の生成AIとは異なり、「調べる→試す→結果を見る→さらに調べる」というサイクルを自律的に回しているわけです。
この能力は、すでに実際の脆弱性調査に使われています。Anthropicは、主要なOSやWebブラウザを含む幅広いソフトウェアで、数千件の深刻な脆弱性を発見したと報告しています。さらにProject Glasswingでは、AWS、Apple、Google、Microsoft、NVIDIAなどの企業・組織と連携して防御側での活用を進めており、約50のパートナーが開始から1か月で、深刻度「高」「重大」の脆弱性を合わせて1万件以上発見したとしています。「AIが脆弱性を見つける」という話は、もはや将来予測ではなく、どう使うかを考える段階に入っています。
02 AIを使うのは、守る側だけではない
一方で、AIが脆弱性を見つけ、その悪用方法まで考えられるのであれば、同じ能力が攻撃側に使われることも想定しなければなりません。実際、Mythosは脆弱性を見つけるだけでなく、複数の脆弱性を悪用する手法を組み合わせ、一連の攻撃として成立させる能力を持つことも確認されています。
AIエージェントを使った実際の攻撃も観測されています。Sysdig Threat Research Teamが2026年5月に報告した事例では、攻撃者がインターネットからアクセスできるソフトウェアの脆弱性を突いて侵入。その後、認証情報を使ってSSH秘密鍵を取得し、踏み台サーバーを経由して社内のPostgreSQLデータベースまで到達しました。特に最終段階ではLLMエージェントが操作していたことが確認されており、データベースの構造と中身の取得は2分未満で完了しています。侵入からデータの持ち出しまでは1時間未満だったと報告されており、Sysdigはこれを同チームが初めて観測したLLMエージェント主導の侵入としています。
これまで攻撃者が一つずつ手作業で進めていた作業の一部を、AIエージェントが高速にこなせるようになってきました。守る側がAIで脆弱性を早く見つける一方で、攻撃する側もAIで弱点を早く突いてくる。この両方を前提に、セキュリティを考える必要があります。
03 攻撃側も防御側もAIなら、AI同士に任せればいい?
では将来、攻撃側のAIと防御側のAIが互いに戦い、人間はそこから離れていくのでしょうか。ここでもう一度、Mythosが実際にどう使われているかを見てみましょう。
Anthropicの調査は、Mythosを一度動かして終わりではありません。まずAIにファイルごとの「脆弱性がありそうな度合い」を評価させて優先順位をつけ、複数のAIエージェントを並行して動かして脆弱性を探します。見つかった報告は、別に起動したMythosのエージェントに「本物か、重要か」を改めて確認させます。そのうえで、開発者に通知する脆弱性は、契約した外部のセキュリティ専門家が通知前に一件ずつ手作業で検証しています。
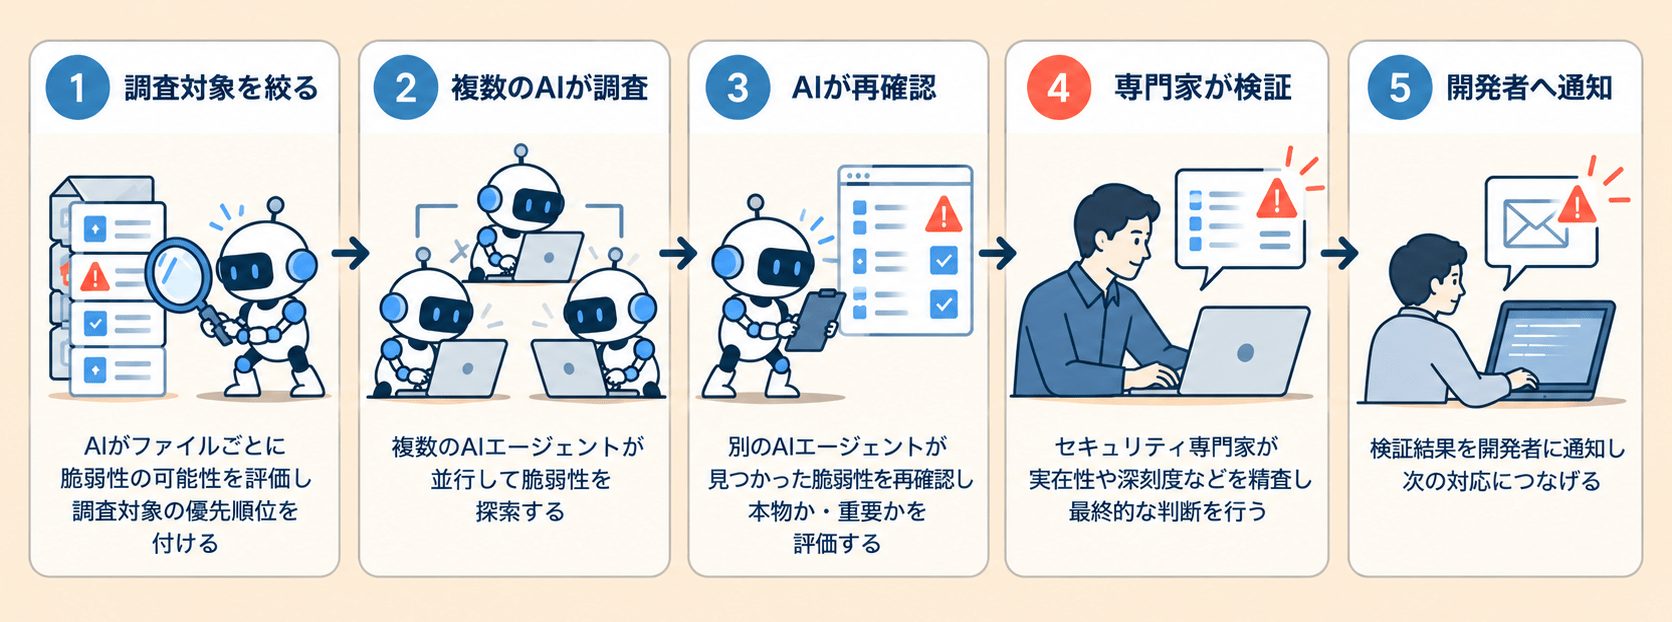
AIの評価精度そのものは高い水準にあります。Anthropicによれば、専門家がレビューした198件の脆弱性レポートのうち89%でAIと専門家の深刻度評価が完全に一致し、98%は1段階以内の差でした。一方、その後の報告では、AIが深刻度「高」「重大」と判定した脆弱性のうち、外部の専門機関などが精査した1,752件で、実在が確認されたのは90.6%、深刻度も「高」「重大」と確認されたのは62.4%でした。AIは本物の脆弱性を高い確率で見つけられる一方で、現時点では、その重みづけまで含めて人が精査することの重要性がうかがえます。Anthropic自身も、ボトルネックは「脆弱性を見つける速さ」から「検証・通知・修正の速さ」へ移ったと述べています。
企業が本当に知りたいのは、「脆弱性がある」という事実だけではありません。実際に攻撃に悪用できるのか、ほかの弱点と組み合わせられるのか、どこまで侵入されうるのか、そして自社のシステムや業務にどの程度の影響があるのか。見つかった情報をリスクとして捉え、次に何をすべきかを判断するには、システムや攻撃手法についての専門知識が必要です。
AIによって「見つける力」が大きく向上しても、見つかったものをどう評価するかという仕事がなくなるわけではありません。むしろ大量の情報を短時間で得られるようになるほど、本当に重要なものを見極める専門性が求められます。
04 AIが高度になるほど、使う人の専門性が問われる
これは、普段生成AIを使っている方なら実感しやすいかもしれません。同じAIでも、一度指示を出して回答をそのまま使う場合と、結果を見ながら「ここは違う」「別の方法を試してほしい」と指示を重ねる場合とでは、最終的な成果に差が出ます。ただし、指示を重ねるには、出てきた結果のどこが足りないのかを判断できなければなりません。
セキュリティでも同じです。AIに「脆弱性を探して」と頼むこと自体は、専門家でなくてもできます。しかし、どこを重点的に調べるか、結果に不自然な点はないか、別の攻撃方法を試す必要はないか、と考えながらAIを使いこなすには、その分野の知識が欠かせません。
AIによって専門知識が不要になるのではなく、専門知識を使う場面が変わっていくのでしょう。専門家がすべてを自分で調べるのではなく、AIやツールに調査させ、その結果から次の調査を組み立てる。AIは、専門家の知識や経験をより広く生かすための道具にもなります。
05 AI時代の脆弱性診断をどう考えるか
冒頭で触れたとおり、脆弱性診断では以前から自動診断ツールが活用されており、自動化によって比較的低いコストで提供される診断サービスもあります。AIの進化によって、こうした機械による調査は今後さらに高度になっていくでしょう。
そう考えると、これからの脆弱性診断を「AIか人間か」で比べることには、あまり意味がないのかもしれません。重要なのは、ツールを使うのか人が手作業で調べているかどうかではなく、どのような専門性を持つ人や企業が診断を行い、その結果を評価しているのかという点です。
すべての企業がセキュリティの専門家を社内に置けるわけではありません。脆弱性診断を選ぶ際は、価格や診断項目だけでなく、診断を提供する企業の専門性という視点も加えてみてください。
ドコモソリューションズの脆弱性診断サービス
ドコモソリューションズでは、セキュリティの専門家による脆弱性診断を提供しています。AIによって攻撃側と防御側の双方が変化するなか、自社の弱点を見つけ、その結果を今後のセキュリティ対策へつなげていく。そのための方法の一つとして、外部の専門家の活用をぜひご検討ください。
参考資料
- Anthropic「Assessing Claude Mythos Preview’s cybersecurity capabilities」(2026年4月7日)
- Anthropic「Project Glasswing: Securing critical software for the AI era」(2026年4月7日)
- Anthropic「Measuring LLMs’ ability to develop exploits」(2026年5月22日)
- Anthropic「Project Glasswing: An initial update」(2026年5月22日)
- Sysdig Threat Research Team「AI agent at the wheel: How an attacker used LLMs to move from a CVE to an internal database in 4 pivots」(2026年5月26日)
商標・著作権について
※Anthropic、Claude、Claude Mythosは、Anthropic PBCの商標または登録商標です。
※Amazon Web Services、AWSは、Amazon.com, Inc.またはその関連会社の商標です。
※Appleは、米国およびその他の国で登録されたApple Inc.の商標です。
※Googleは、Google LLCの商標です。
※Microsoftは、米国Microsoft Corporationの米国およびその他の国における登録商標または商標です。
※NVIDIAは、NVIDIA Corporationの米国およびその他の国における商標または登録商標です。
※Sysdigは、Sysdig, Inc.の商標または登録商標です。
※PostgreSQLは、PostgreSQL Community Association of Canadaの登録商標です。
※SSHは、SSH Communications Security Corp.の米国およびその他の地域における登録商標です。
※その他、本記事に記載されている会社名、製品名、サービス名は、各社の商標または登録商標です。
※本記事は、2026年9月時点で各社が公開している情報をもとに作成しています。記載されている製品・サービスの仕様、機能、提供状況などは変更される場合があります。
※本文中で紹介している調査結果・事例の著作権は、それぞれの権利者に帰属します。