
社外から会社のシステムを利用するときは、まずVPNに接続する。長く仕事をしている人なら、何度も経験してきた使い方です。
一方、最近では「脱VPN」という言葉とともに、ZTNA(Zero Trust Network Access)という名前を聞く機会も増えました。では、これからはVPNをやめて、ZTNAへ移行すればよいのでしょうか。
実は、話はそれほど単純ではありません。本記事では、社内ネットワークへの接続の仕組みを振り返りながら、いまの時代に合った接続方法について考えてみます。
01 社外から「社内ネットワークにつなぐ」ための技術
インターネットや無線LANが広く普及する以前、社外から社内ネットワークへ接続する方法の一つが「ダイヤルアップ接続」でした。自宅や出張先のパソコンに接続したモデムから、電話回線を使って会社のリモートアクセスサーバー(RAS)へ接続し、社内ネットワークを利用する仕組みです。外出先では、モデム内蔵のPCカードや、PHS・携帯電話のデータ通信カードを使って接続することもありました。
その後インターネットが普及すると、電話回線で会社へ直接接続する代わりに、インターネット上に暗号化された仮想的な通信経路を作るVPN(Virtual Private Network)が広く使われるようになりました。
VPNに接続すると、利用者のPCと会社側のVPNゲートウェイとの間に「トンネル」と呼ばれる通信経路が作られます。社内システム宛ての通信はこのトンネルを通り、VPNゲートウェイを経由して社内ネットワークへ送られます。暗号化によってインターネット上での通信内容を保護しながら、離れた場所から社内のサーバーなどを利用できるわけです。[1]
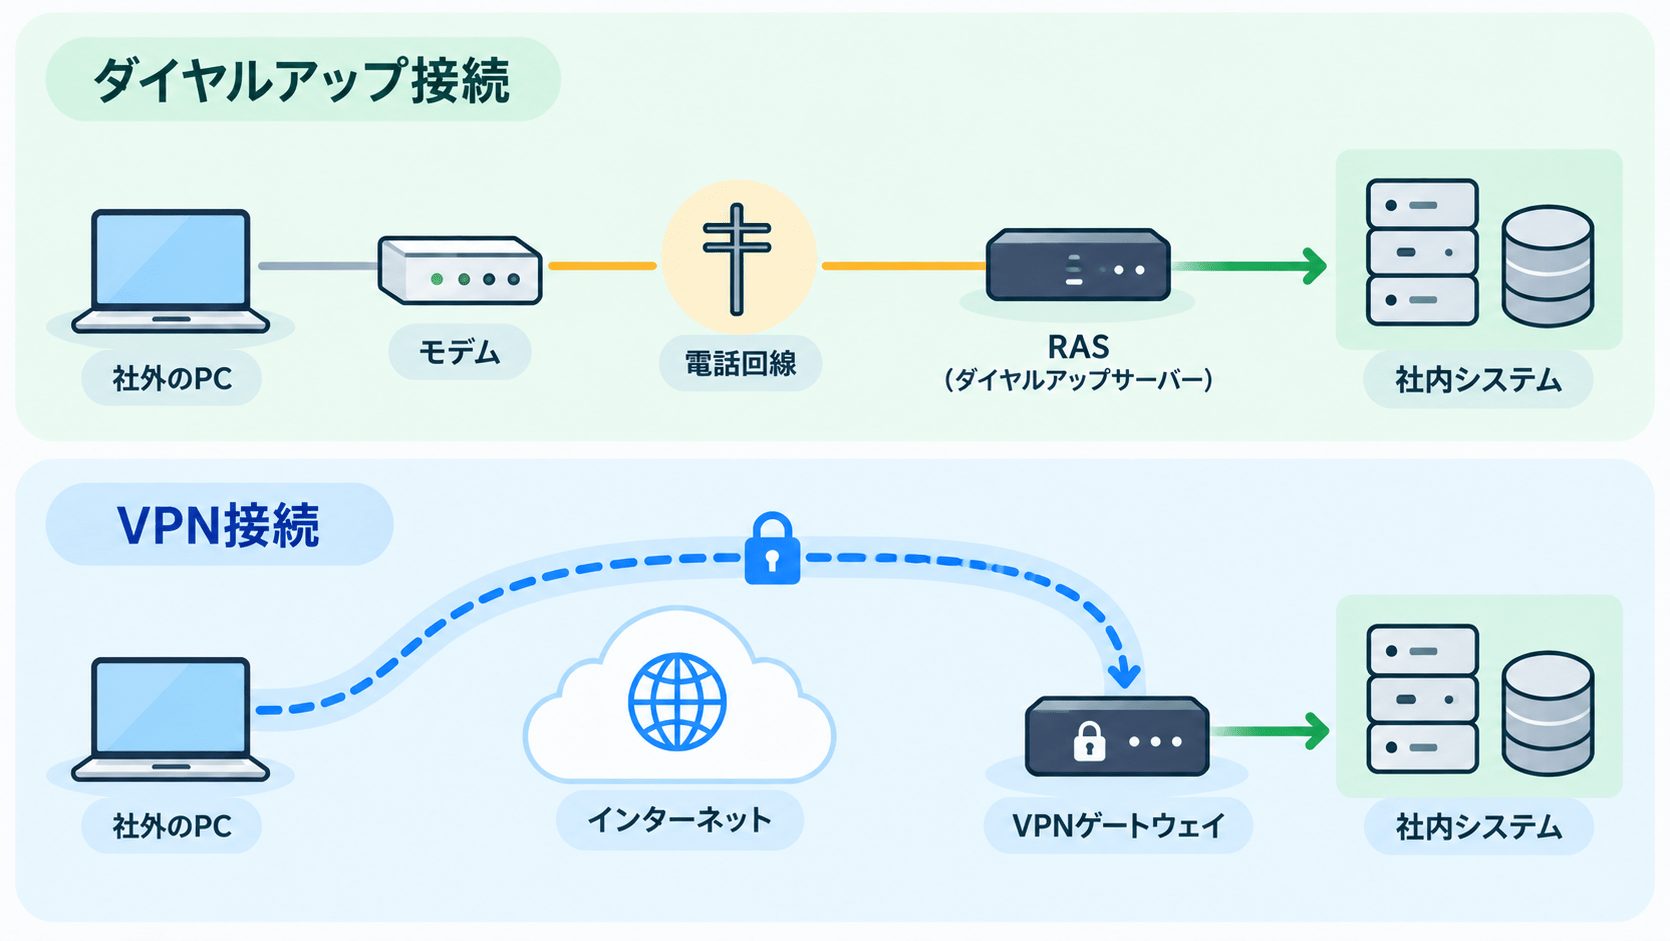
ダイヤルアップとVPNでは使っている回線も技術も異なりますが、目的には共通点があります。それは、「社外にいる人を、社内ネットワークにつなぐ」ことです。
当時はメールサーバーやファイルサーバー、業務システムなど、仕事に必要なものの多くが社内ネットワークの中にありました。社外で仕事をするためには、まずそこへ接続する必要があったのです。VPNは、こうした企業システムのあり方に適した接続方法でした。
02 クラウド化すると、VPNの通信経路が遠回りになる?
2010年代頃から、仕事に必要なものが「社内ネットワークの中にすべてある」という前提は、クラウドサービスの普及によって変わってきました。
たとえばMicrosoft 365を利用している場合、メールはExchange Online、ファイルはOneDriveやSharePoint、コミュニケーションはMicrosoft Teamsといったように、アクセス先は社内ではなくクラウド上にあります。
ここでVPNの通信経路を考えてみましょう。
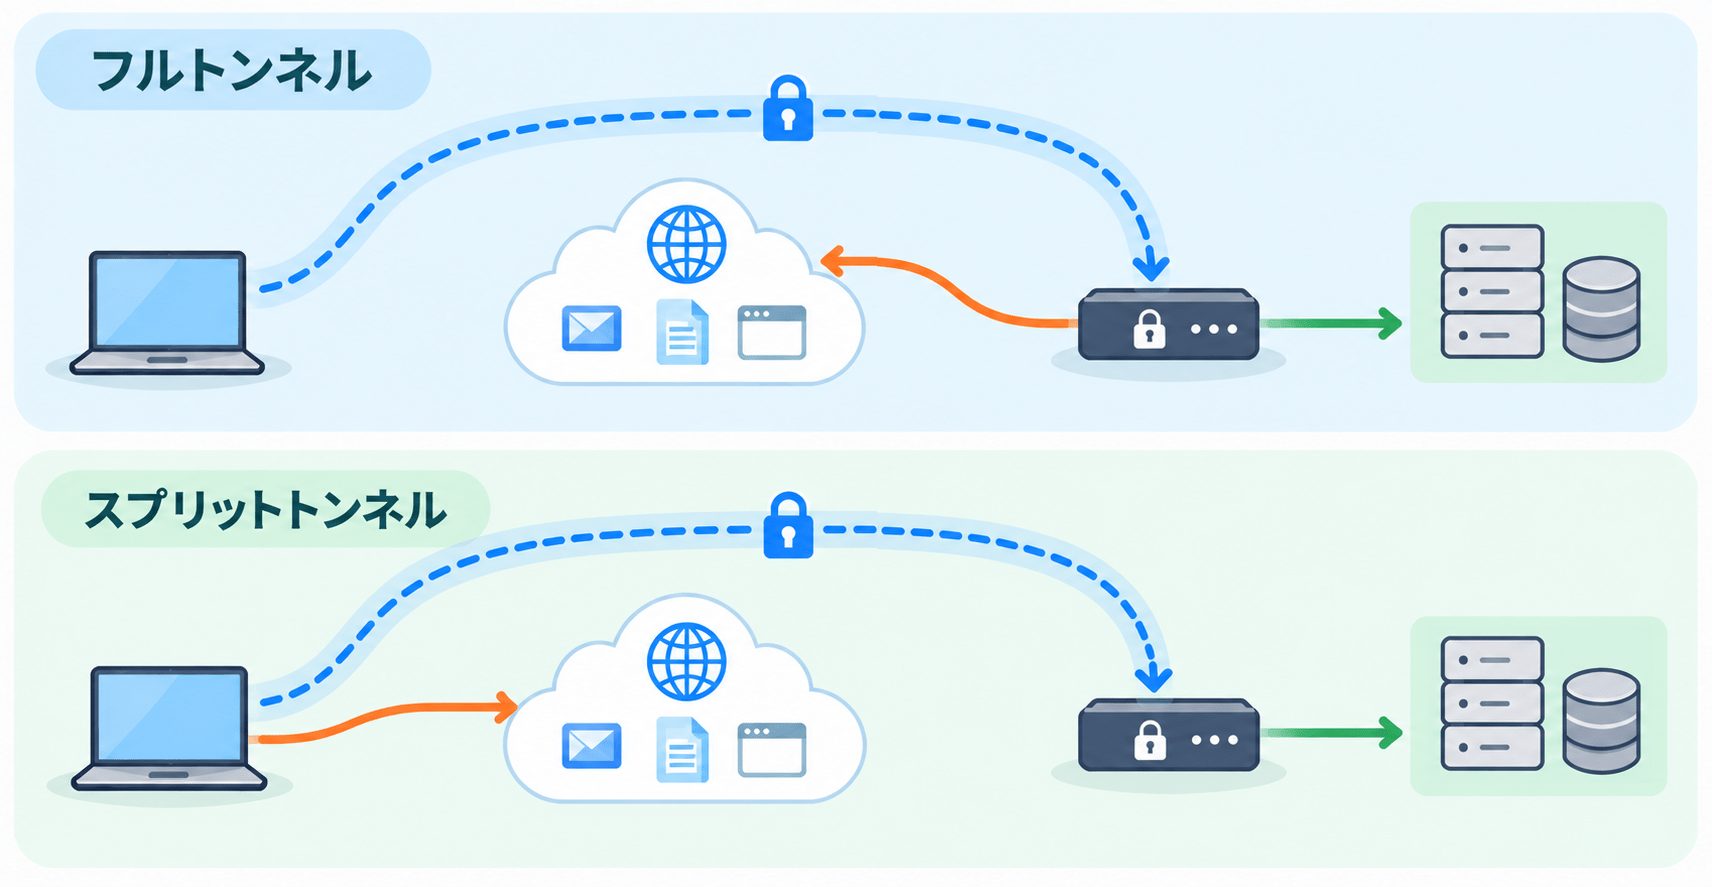
VPNですべての通信を会社側へ送る「フルトンネル(強制トンネル)」の構成では、自宅からMicrosoft 365を利用するときにも、通信はいったんVPNを経由して会社側へ入り、そこから再びインターネットへ出てMicrosoft 365へ向かいます。[2]
自宅からインターネット上のクラウドサービスを使いたいだけなのに、一度会社を経由することになります。利用者が増えれば、VPN側の設備や会社側のインターネット回線についても、それに応じた容量を考える必要があります。Microsoftも、VPNを通過する通信量を減らし、Microsoft 365への通信をより直接的な経路にする方法として「スプリットトンネル(分割トンネル)」を案内しています。[3]
スプリットトンネルでは、「社内システムへの通信はVPN」「Microsoft 365など特定の通信は利用者のインターネット回線から直接」といったように、宛先によって経路を分けます。[2][3]
さらに、仕事に必要なものがすべてクラウド上にあり、ID認証や多要素認証、端末管理などもクラウド側で行えるのであれば、社外から仕事をするためだけに社内ネットワークへ接続する必要そのものがなくなる場合もあります。
03 「社内に残るシステム」はどうする?
もちろん、すべての企業が完全にクラウドへ移行できるわけではありません。社内のファイルサーバーや業務システム、社内Webシステム、クライアントPCに専用ソフトをインストールして利用する業務アプリケーションなどが残っている会社も多いでしょう。
たとえば、社内のファイルサーバーへSMBで接続したり、専用クライアントから独自のプロトコルや特定のポートで社内の業務サーバーと通信したりするシステムは、Microsoft 365のようにインターネットから直接利用できる形にはなっていません。
そこで従来は、VPNを使って社外のPCから社内ネットワークへの通信経路を作っていました。ただ、ここで考えてみたいのが、「その人はVPNを使って社内ネットワーク全体へ接続する必要があるのか」ということです。
実際に必要なのが一つの業務システムであれば、そのシステムへ必要な通信だけができれば仕事はできます。社内ネットワークへ接続することと、社内システムへ接続することは、必ずしもイコールではありません。
この違いが、VPNとZTNAを考えるうえで重要になってきます。
04 ZTNAは「ネットワーク」ではなく「リソース」への接続
ZTNAは、VPNと同じように社外から社内システムを利用するためのものですが、接続の考え方が異なります。
VPNでは、利用者のPCからVPNゲートウェイまでトンネルを作り、そこから社内ネットワークへ通信を通します。アクセスできる範囲を設定によって制限することはできますが、基本となるのは社内ネットワークを経由して社内のリソースへ到達するという考え方です。
一方、ZTNAの土台にあるゼロトラストの考え方では、ネットワーク上の場所にいるという理由だけで利用者や端末を信頼しません。NISTの「Zero Trust Architecture」では、ユーザーや端末の認証・認可を行ったうえで、ネットワークそのものではなく、個々のリソースへのアクセスを保護することが基本的な考え方として示されています。[4]
では、実際の通信はどうなるのでしょうか。ここでは、MicrosoftのZTNAであるMicrosoft Entra Private Accessを例に見てみます。
Microsoft Entra Private Accessでは、利用者のPCに「グローバル セキュア アクセス クライアント」を導入します。社内側では、社内ネットワーク上のサーバーに「プライベート ネットワーク コネクタ」と呼ばれる軽量なエージェントを導入し、このコネクタがクラウド上のサービスと社内リソースとの間の通信を仲介します。[5][6]
特徴的なのは、コネクタが外向き(アウトバウンド)の通信だけでサービスに接続することです。必要なのはポート80と443への外向きの通信で、社内側のファイアウォールで外部からの受信ポートを開ける必要はありません。[6]
利用できる対象は、社内のアプリケーションやサーバーごとに、FQDNやIPアドレス、ポート、プロトコルの組み合わせで定義します。[7]そのうえで、アプリごとに利用できるユーザーやグループを割り当て、Microsoft Entra IDの条件付きアクセスによって、多要素認証などを条件にアクセスを制御できます。[5]
つまり、従来のリモートアクセスVPNのように「まず社内ネットワークへ接続し、そこから必要なシステムへ向かう」という考え方とは、通信経路の作り方そのものが異なります。
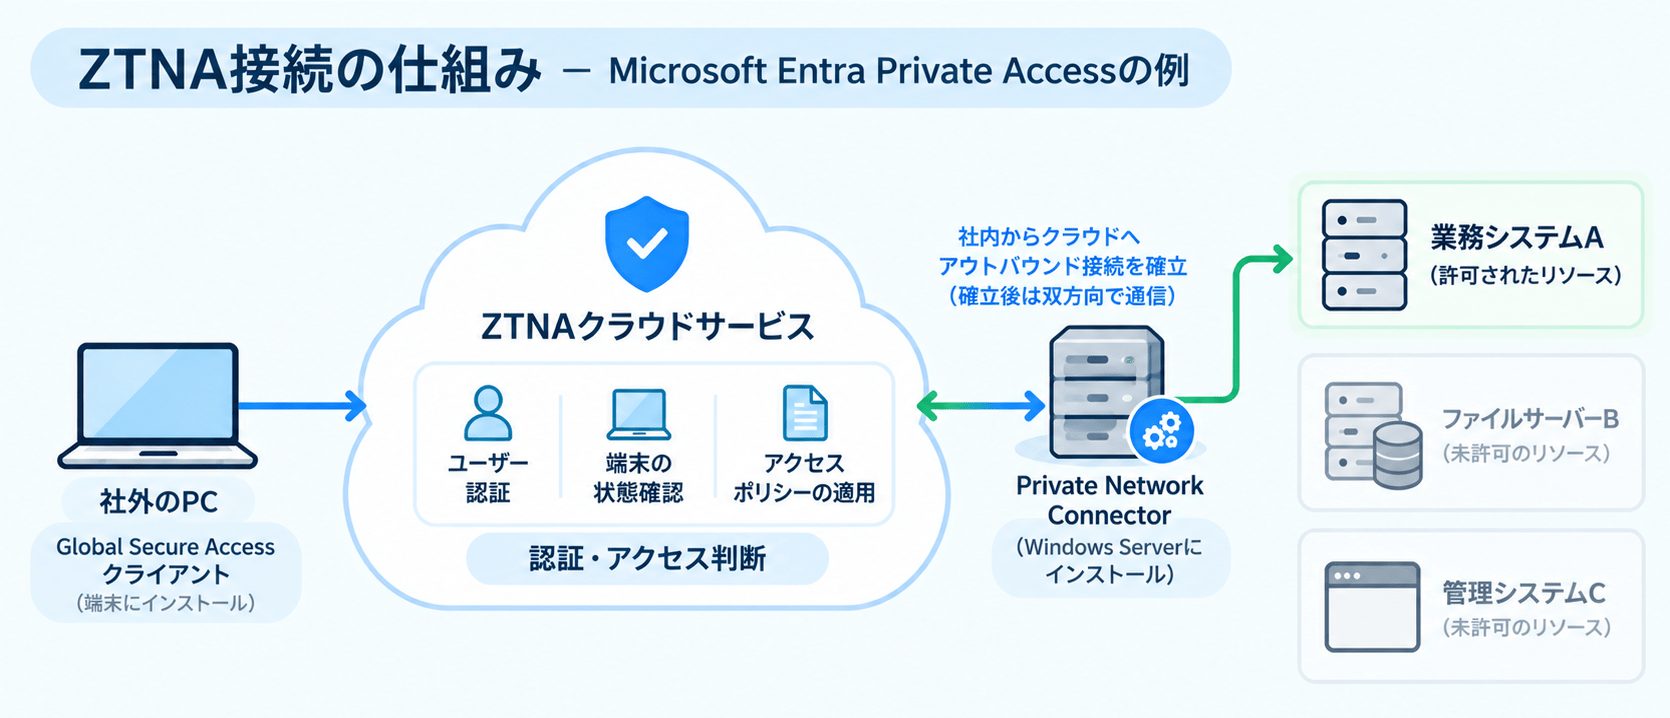
ただし、ZTNAを「トンネルを使わない技術」と考えるのは正確ではありません。実際の通信には暗号化された経路が使われますし、製品によって実装方法も異なります。重要なのはトンネルの有無ではなく、誰に、どのリソースへの通信を許可するのかを細かく制御するところにあります。
また、ZTNAはWebブラウザで利用する社内Webシステムだけのものとも限りません。Microsoft Entra Private AccessはTCPとUDPの通信に対応しており、ファイルサーバーや、専用クライアントから利用する業務システムなども対象にできます。[7]
一方、社内LAN上にいることを前提に動作するシステムや特殊な通信を必要とするアプリケーションなどでは、ZTNAへの移行に事前の確認が必要です。そのため「VPNユーザーが何人いるか」だけで移行を考えるのではなく、VPNの中を実際にどんな通信が通っているのかを確認することが重要になります。
Microsoft Entra Private Accessには、どのユーザーや端末が、どのFQDN・IPアドレス・ポート・プロトコルにアクセスしたかを確認できる機能も用意されています。こうした情報をもとに、すべてを一度に切り替えるのではなく、アプリごとに段階的に移行していく進め方も案内されています。[8]
05 「社内PCを使いたい」なら、画面転送型という手段
もう一つ、仕組みが異なるのが、離れた場所にあるPCの画面を操作する「画面転送型」のリモートアクセスです。
たとえば、社内にあるPCにしかインストールされていないアプリケーションを自宅から利用したいとします。VPNやZTNAでは、基本的に利用者の端末から、利用したい社内リソースへの通信経路を作ります。
一方、Splashtopなどの画面転送型のリモートアクセスサービスでは、実際にアプリケーションを動かしているのは社内PCです。社外のPCから社内PCの画面を見ながら、キーボードやマウスを操作します。
つまり、業務アプリケーションそのものの通信を自宅PCまで延ばす必要がありません。社内PCから業務サーバーへの通信は、これまでと同じ社内ネットワーク内で行わせることができます。
Splashtopでは、操作される側のPCに「Streamer」と呼ばれるソフトウェアを導入し、クラウド上のサービスを経由してリモート接続を確立します。中継サーバーとの通信には、ポート443上のTLSが使われます。[9]社内PCのRDPポートをインターネットに公開して接続する方式とは、ネットワーク構成が大きく異なります。
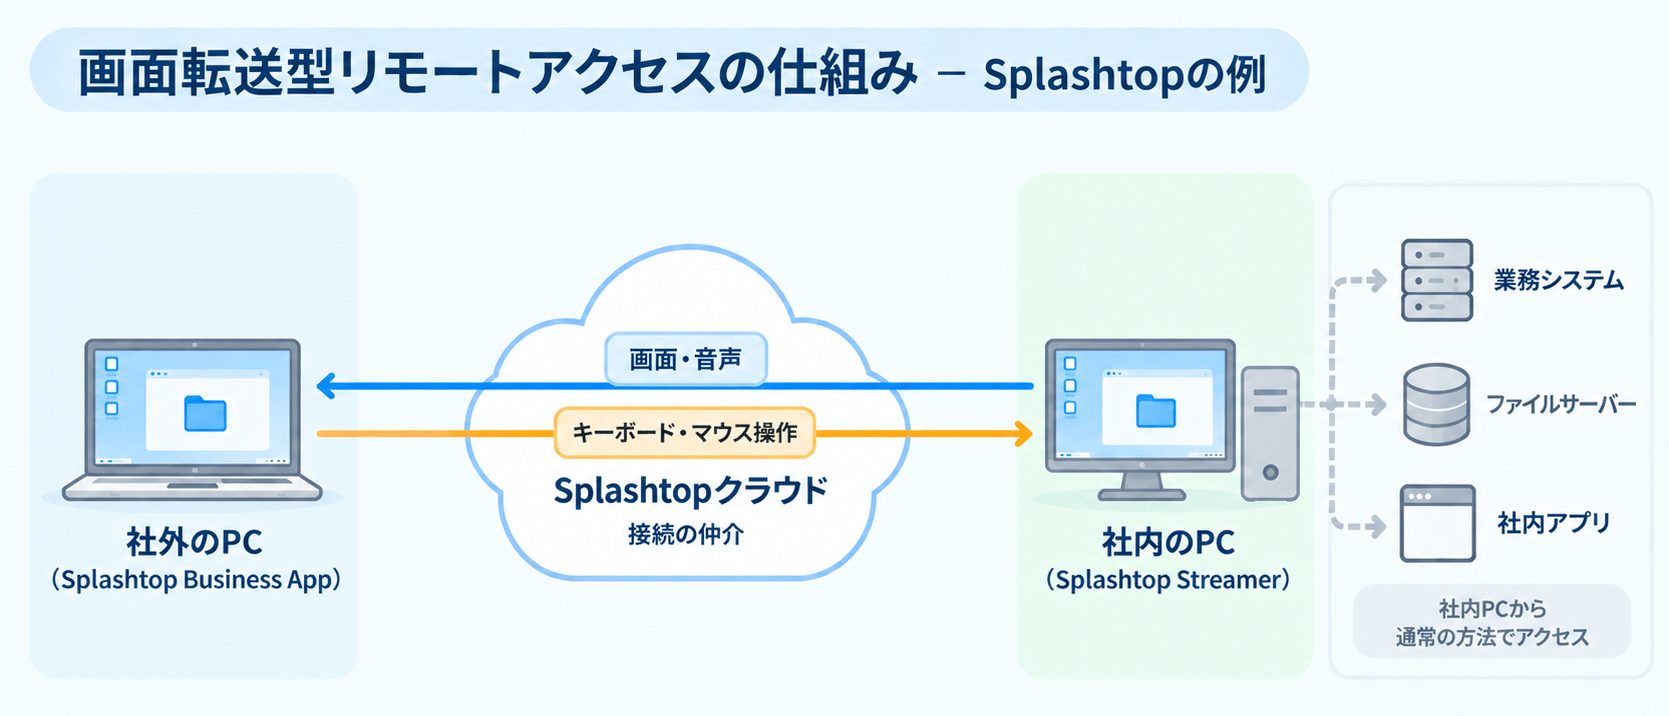
これまでの違いを整理すると、VPNは「社内ネットワークを使う」、ZTNAは「社内リソースを使う」、画面転送型のリモートアクセスは「社内PCを使う」ための仕組みと考えることができます。
どれも「社外から仕事をする」という目的は同じですが、ネットワーク上で起きていることはかなり違うのです。
06 「脱VPN」ではなく、まずVPNの中身を見てみる
このように、「VPNは古いからZTNAへ置き換える」というほど単純な話ではありません。
Microsoft 365などのSaaSであれば、会社を経由せず直接クラウドへ接続する。社内に残る特定のリソースを利用するならZTNAを検討する。特定のPCでしかできない仕事なら、画面転送型のリモートアクセスという方法もあります。一方、利用しているシステムの通信方式によっては、VPNを残すことが適している場合もあります。
そこで、まず確認してみたいのが、現在VPNを通っている通信です。
誰がVPNを使っているのか。接続した後、どのサーバーやアプリケーションを利用しているのか。Microsoft 365など、本来はインターネットへ直接接続できる通信までVPNを通していないか。特定の社内PCを使いたいだけの人はいないか。
こうして一つずつ整理していくと、すべての利用者に同じVPN接続を提供する必要はないことが見えてくるはずです。
かつては、仕事に必要なものが社内ネットワークの中に集まっていたため、「社外から仕事をするなら、まず会社へつなぐ」という方法が合理的でした。しかし現在は、クラウドと社内システムが混在し、働く場所も端末も多様になっています。
だからこそ、VPNを何に置き換えるかを最初に考えるのではなく、「誰が、どこから、何を使う必要があるのか」から接続方法を考える。それが、自社のネットワークを見直す第一歩になるのではないでしょうか。
ドコモソリューションズのゼロトラスト・リモートアクセス
ドコモソリューションズのゼロトラスト型セキュリティサービスでは、Secure Web Gateway(SWG)製品のCisco Umbrellaを業務用PCに導入し、インターネット通信を制御します。Microsoft 365などのクラウドサービスへインターネット経由で直接接続する環境でも、危険なサイトへのアクセスや、会社が許可していないクラウドサービスの利用を制御できます。
また、オプションとして、本記事で紹介したZTNA製品のMicrosoft Entra Private Accessも提供しています。社内側に必要なコネクタ用サーバーの構築から初期設定までを当社の技術担当者が代行し、社外から社内の業務システムやファイルサーバーへ安全にアクセスできる環境づくりをご支援します。
さらに、社内PCを遠隔から利用するリモートアクセスサービス「Splashtop」も提供しています。
VPNを含めた現在の接続環境を見直したい場合は、自社のシステムや利用方法に合わせた接続方法について、ぜひご相談ください。
参考資料
- [1] NIST, Guide to Enterprise Telework, Remote Access, and Bring Your Own Device (BYOD) Security, NIST SP 800-46 Rev.2(2016年7月)
- [2] Microsoft Learn「VPN ルーティングの決定」
- [3] Microsoft Learn「概要: Microsoft 365 の VPN 分割トンネリング」
- [4] NIST, Zero Trust Architecture, NIST SP 800-207
- [5] Microsoft Learn「Microsoft Entra Private Access について学習する」
- [6] Microsoft Learn「Microsoft Entra プライベート ネットワーク コネクタ」
- [7] Microsoft Learn「グローバル セキュア アクセス アプリケーションを使用してアプリごとのアクセスを構成する方法」
- [8] Microsoft Learn「チュートリアル: アプリごとのアクセスのセグメント化」
- [9] Splashtop, Splashtop Cloud Products Security Overview
商標について
※Microsoft、Microsoft 365、Exchange Online、OneDrive、SharePoint、Microsoft Teams、Microsoft Entraは、米国Microsoft Corporationの米国およびその他の国における商標または登録商標です。
※Cisco、Cisco Umbrellaは、米国およびその他の国におけるCisco Systems, Inc.またはその関連会社の商標または登録商標です。
※Splashtopは、Splashtop Inc.の米国およびその他の国における商標または登録商標です。